
"ISO 27001 belgemiz var" ifadesi bir ihalede ya da müşteri sözleşmesinde ne anlama gelir? Bu rehber; ISO 27001'in ne olduğunu, BGYS'nin nasıl işlediğini, 2022 revizyonunun Ek A'da yaptığı değişikliği, Uygulanabilirlik Bildirgesi'nin (SoA) rolünü, KVKK ve NIS2 ile ilişkisini ve belgenin nasıl alındığını anlatıyor. Akreditasyon, maliyet kalemleri ve belge doğrulama gibi süreç konularının tamamı için ana rehbere bakabilirsiniz: Akredite ISO Belgesi Nedir, Nasıl Alınır?
ISO 27001 nedir?
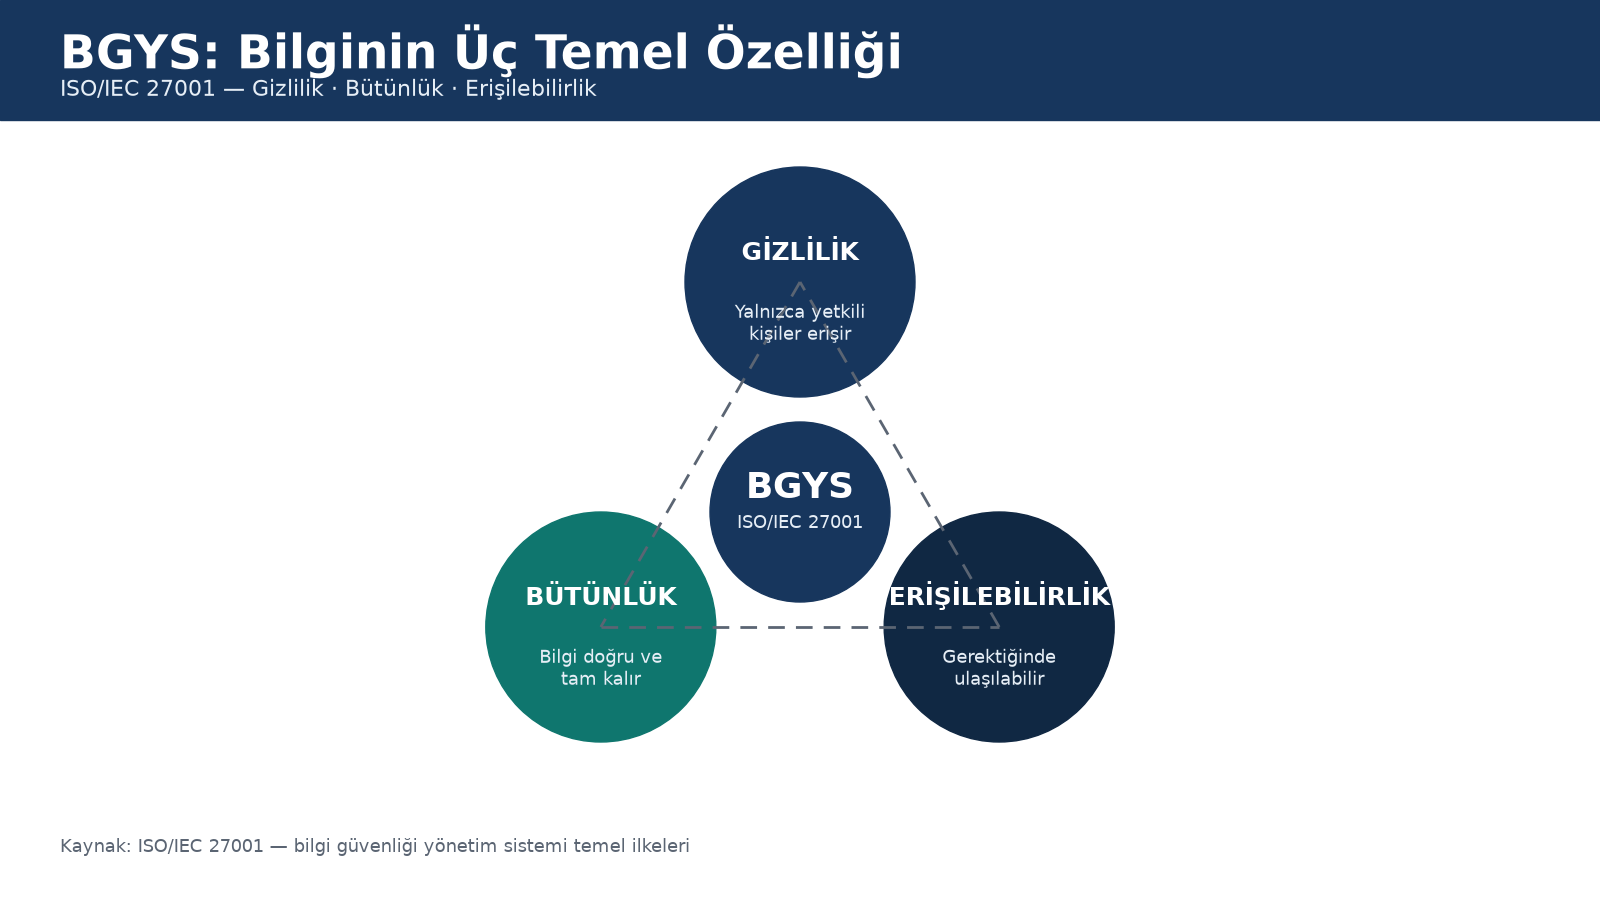
ISO/IEC 27001, ISO ve Uluslararası Elektroteknik Komisyonu (IEC) tarafından ortak yayımlanan, bilgi güvenliği yönetim sisteminin şartlarını tanımlayan standarttır. "Bilgi güvenliği" burada üç özelliğin korunması demektir:
- Gizlilik (confidentiality): Bilgiye yalnızca yetkili kişilerin erişmesi.
- Bütünlük (integrity): Bilginin doğruluğunun ve tamlığının korunması.
- Erişilebilirlik (availability): Bilgiye gerektiğinde ulaşılabilmesi.
Standart sektör ve ölçek bağımsızdır. Bir yazılım şirketine de, bir hastaneye de, bir üretim firmasına da uygulanır; her kuruluş kontrolleri kendi risk profiline göre seçer ve uyarlar.
ISO 27001 ne değildir?
- Bir yazılım veya ürün değildir. "ISO 27001'li antivirüs" gibi bir şey yoktur.
- Sabit bir teknik gereksinim listesi değildir. Hangi kontrolün uygulanacağını risk değerlendirmesi belirler.
- Bir kerelik proje değildir. Sürekli işleyen bir yönetim döngüsüdür; belge yıllık gözetimle canlı tutulur.
- Tek başına KVKK uyumu anlamına gelmez. Güçlü bir altyapı sağlar ama kişisel veri mevzuatının tüm yükümlülüklerini otomatik karşılamaz.
Bilgi güvenliği yönetim sistemi (BGYS) nasıl çalışır?
ISO 27001'in çekirdeği risk temelli bir PUKÖ (Planla–Uygula–Kontrol Et–Önlem Al) döngüsüdür:
- Kapsam ve bağlam: Hangi bilgi varlıkları, hangi lokasyonlar, hangi süreçler BGYS kapsamında? İlgili taraflar ve yasal şartlar neler?
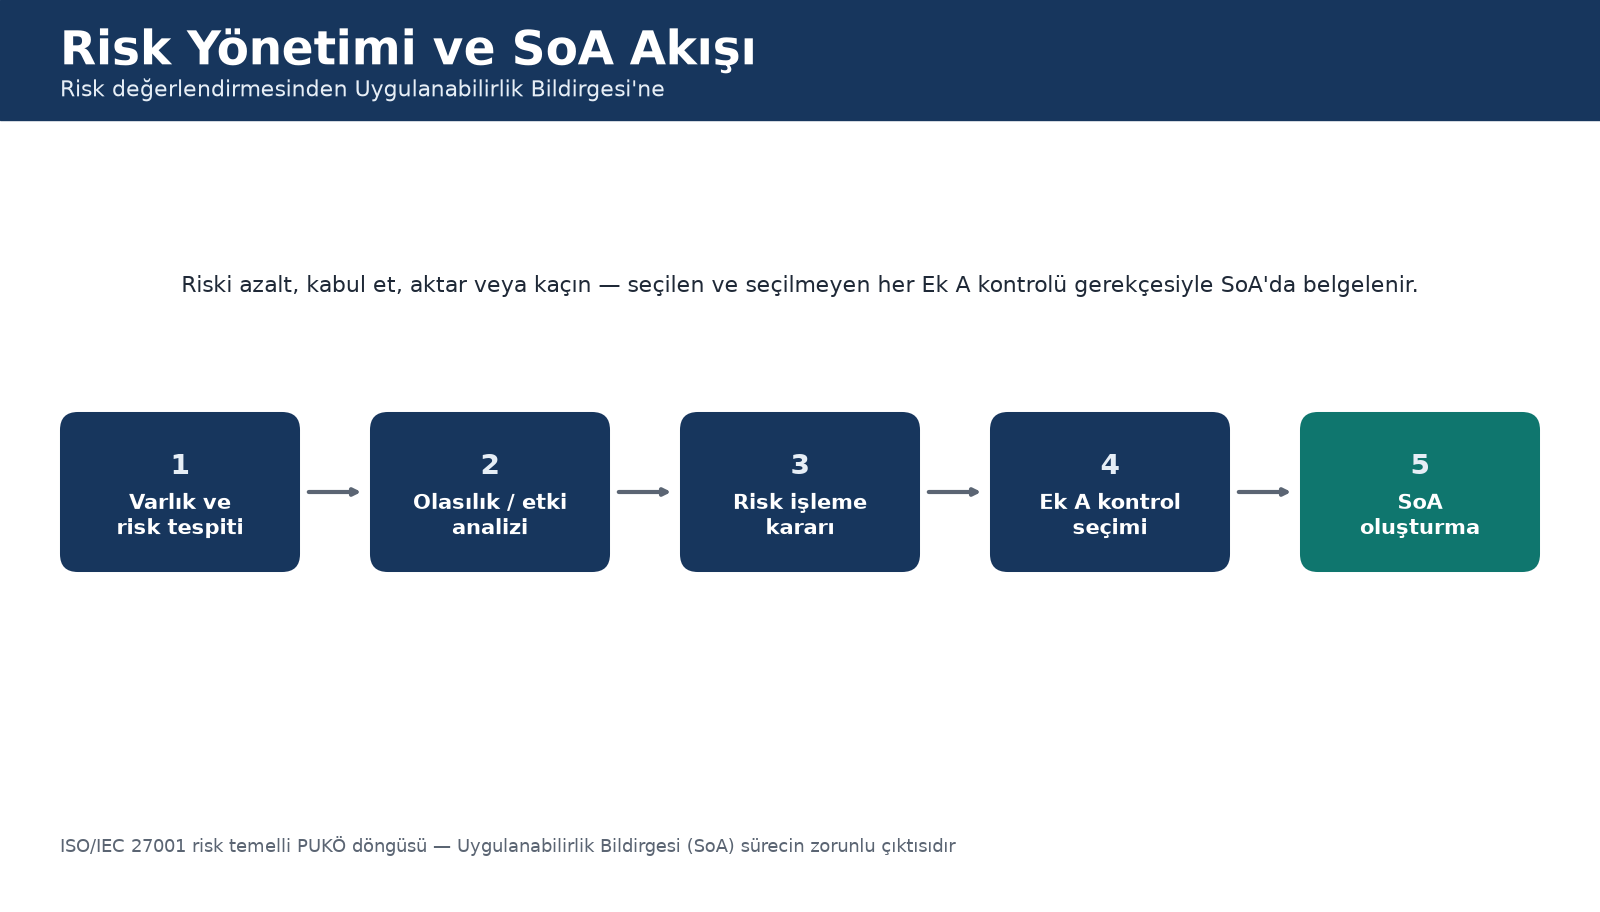
- Risk değerlendirmesi: Varlıklara yönelik tehditler ve zafiyetler belirlenir; olasılık ve etki üzerinden risk seviyesi hesaplanır.
- Risk işleme: Her risk için karar verilir — azalt, kabul et, aktar (sigorta/üçüncü taraf) veya kaçın. Azaltılacak riskler için Ek A'dan kontroller seçilir.
- Uygulanabilirlik Bildirgesi (SoA): Seçilen ve seçilmeyen kontroller, gerekçeleriyle belgelenir.
- Uygulama ve işletme: Kontroller devreye alınır; politikalar, prosedürler, farkındalık eğitimleri.
- İzleme ve iç denetim: Kontrollerin etkinliği ölçülür; iç denetim ve yönetimin gözden geçirmesi yapılır.
- İyileştirme: Uygunsuzluklar ve olaylar üzerinden düzeltici faaliyetler.
ISO/IEC 27001:2022 revizyonu ne getirdi?
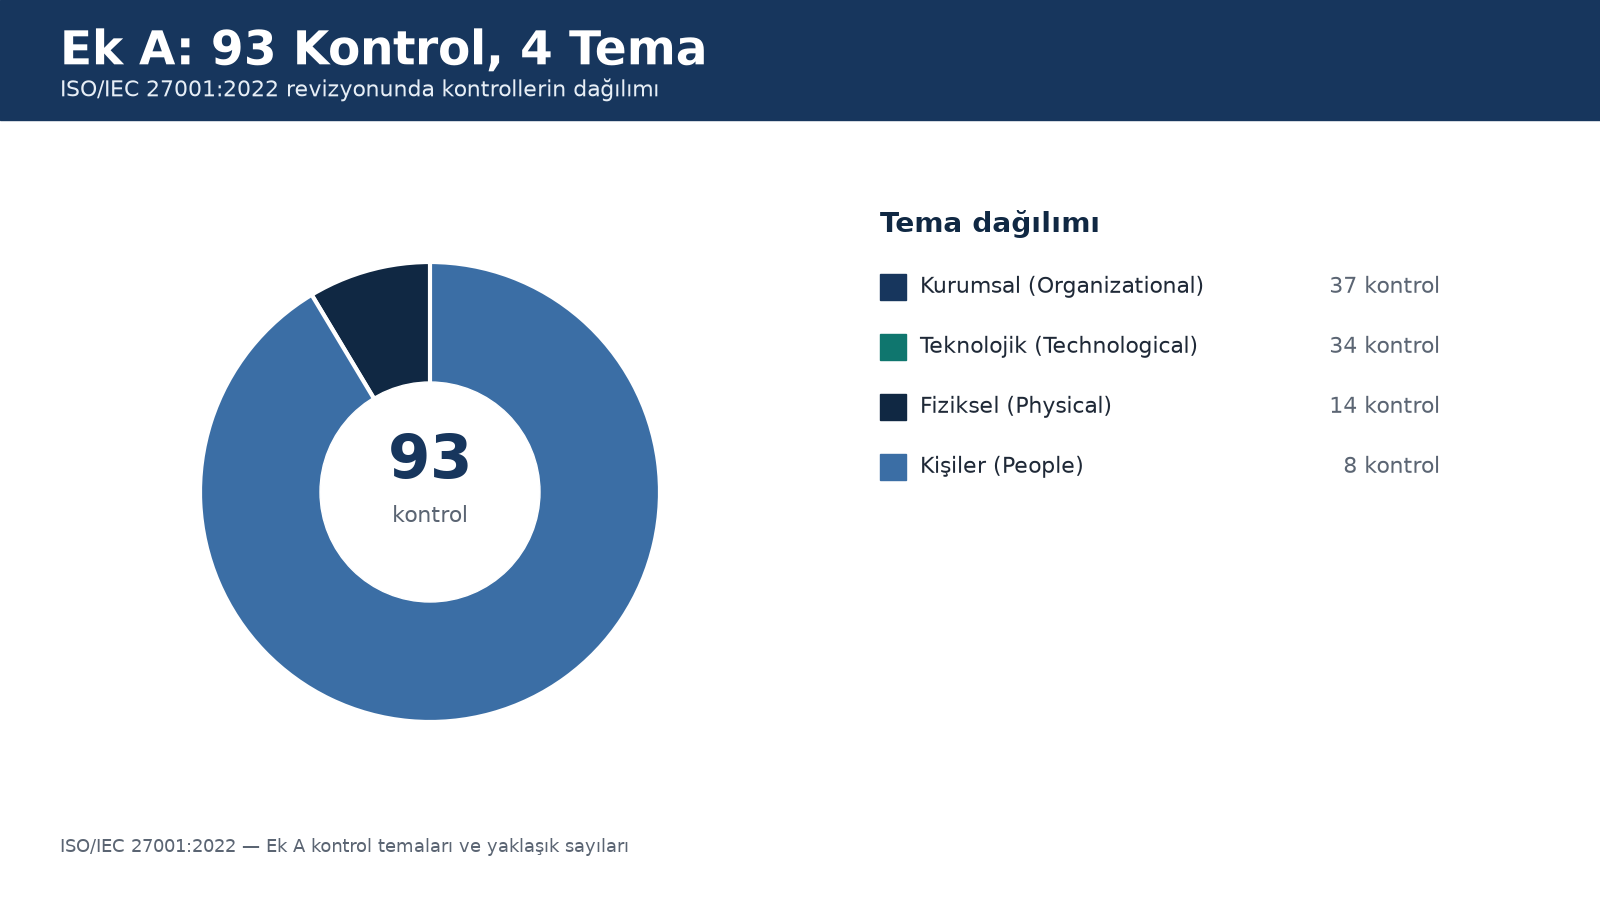
2022 sürümü, standardın ana maddelerinde (4–10) küçük güncellemeler yaptı; asıl değişiklik Ek A kontrollerinde oldu. Önceki 114 kontrol, 93 kontrole indirildi ve dört tema altında toplandı:
| Tema | Yaklaşık kontrol sayısı | Örnek konular |
|---|---|---|
| Kurumsal (Organizational) | 37 | Politikalar, roller, tedarikçi ilişkileri, olay yönetimi, süreklilik |
| Kişiler (People) | 8 | İşe alım, farkındalık, disiplin süreci, uzaktan çalışma |
| Fiziksel (Physical) | 14 | Erişim kontrolü, güvenli alanlar, ekipman, temiz masa |
| Teknolojik (Technological) | 34 | Kimlik doğrulama, şifreleme, günlükleme, yazılım geliştirme güvenliği, ağ güvenliği |
Ayrıca yeni kontroller eklendi (ör. tehdit istihbaratı, bulut hizmetleri kullanımı, veri sızıntısı önleme, güvenli kodlama, izleme faaliyetleri).
2013 sürümünden geçiş: 2013 sürümünden belgeli kuruluşlara 2022'ye geçiş için bir geçiş süresi tanınmıştır; bu sürenin sonunda 2013 belgeleri geçerliliğini yitirecektir. Kesin geçiş takvimi belgelendirme kuruluşunuzla ve akreditasyon kurumunun güncel duyurularıyla teyit edilmelidir.
Uygulanabilirlik Bildirgesi (SoA) nedir?
SoA (Statement of Applicability), ISO 27001'in zorunlu çıktısıdır ve şunları içerir:
- Ek A'daki tüm kontrollerin listesi
- Her kontrolün uygulanıp uygulanmadığı
- Uygulama gerekçesi (risk değerlendirmesi, yasal şart, sözleşme)
- Uygulanmama gerekçesi (kuruluşun faaliyetiyle ilgisiz olması vb.)
- Uygulama durumu (uygulandı / kısmen / planlandı)
Denetçi, Aşama 2'de SoA'yı esas alır: beyan edilen her kontrolün sahada gerçekten işlediğini örnekleme yoluyla kontrol eder. Gerçekte uygulanmayan bir kontrolün SoA'da "uygulandı" gösterilmesi uygunsuzluktur.
ISO 27001, KVKK, NIS2 ve ISO 27701 ilişkisi
- KVKK (6698 sayılı Kanun): Kişisel Verileri Koruma Kurumu'nun beklediği "idari ve teknik tedbirler"in önemli bir kısmı ISO 27001 kontrolleriyle örtüşür. ISO 27001 belgesi KVKK uyumunu ispat etmez ama tedbirlerin sistematik uygulandığını gösterir.
- ISO/IEC 27701: ISO 27001'in gizlilik uzantısıdır; kişisel veri işleyen kuruluşlar için ek kontroller getirir ve tek başına alınmaz, 27001 ile birlikte belgelendirilir.
- AB NIS2 Direktifi: Kritik ve önemli sektörlerdeki kuruluşlara siber güvenlik risk yönetimi yükümlülükleri getirir. ISO 27001, NIS2 yükümlülüklerini karşılamak için yaygın kabul gören çerçevedir. Türkiye'de AB'ye hizmet veren tedarikçiler için dolaylı etki doğurabilir.
- ISO/IEC 42001: Yapay zekâ sistemleri işleyen kuruluşlar, ISO 42001'i 27001 ile entegre kurabilir.
ISO 27001 belgesi nasıl alınır?
Süreç, tüm akredite yönetim sistemi belgelerindeki dört adımı izler:
- Kapsam analizi ve teklif: Çalışan sayısı, lokasyon ve BGYS kapsamının karmaşıklığına göre denetim gün sayısı belirlenir. Kapsamı dar tutmak maliyeti düşürür ama belgenin ticari değerini de sınırlayabilir.
- Sistem kurulumu: Risk değerlendirmesi, risk işleme planı, SoA, politikalar; en az bir iç denetim ve yönetimin gözden geçirmesi.
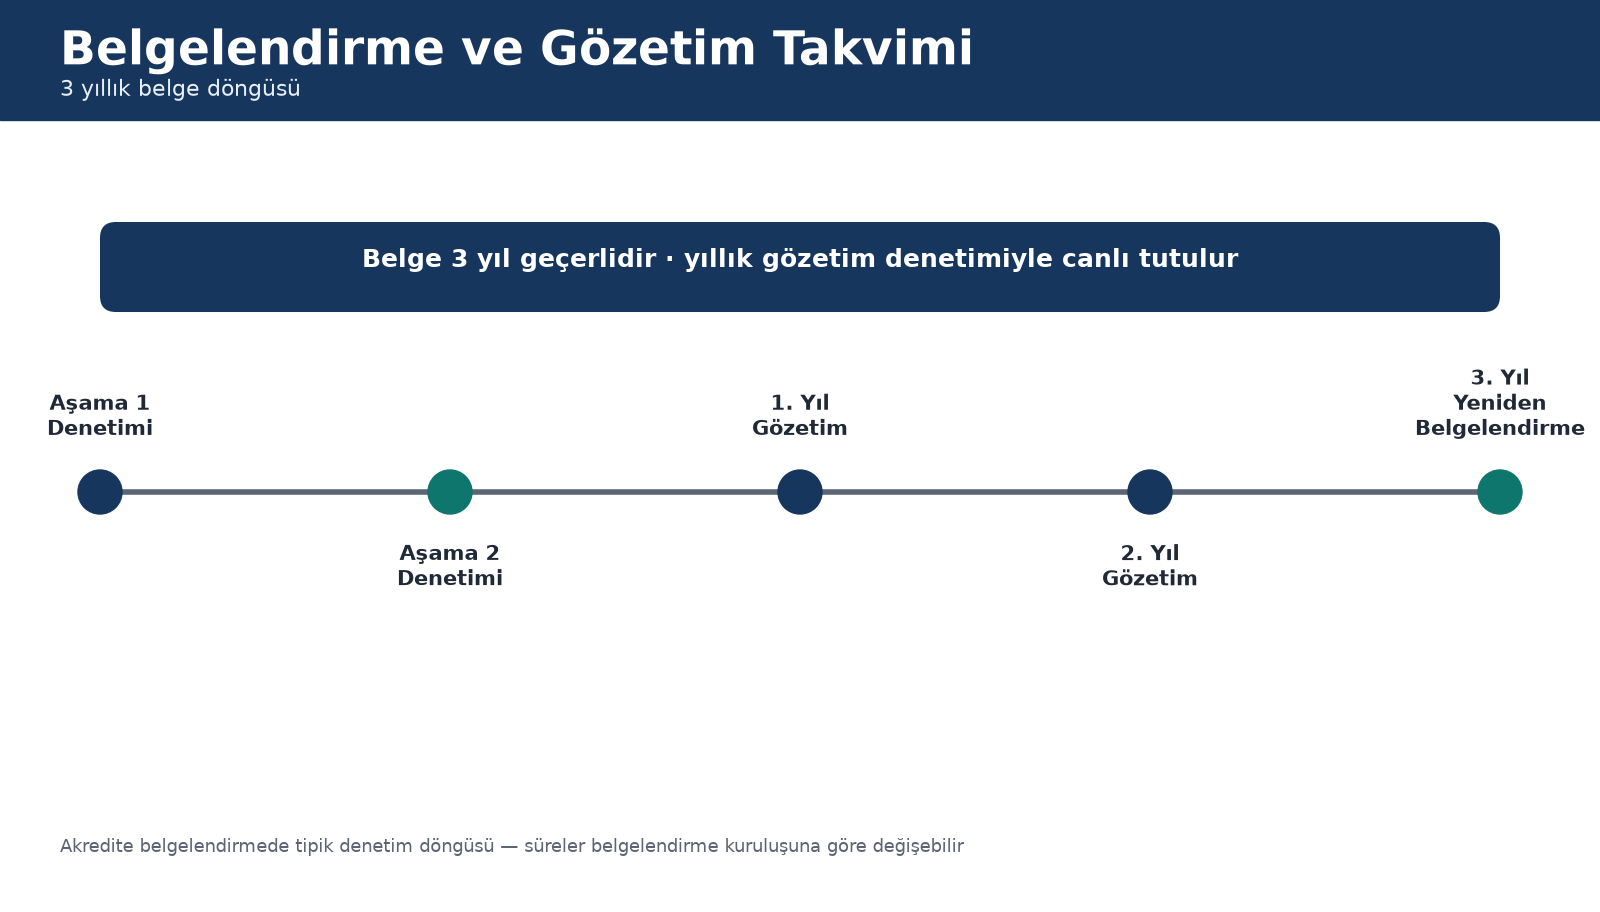
- Aşama 1 ve Aşama 2 denetimi: Aşama 1'de dokümantasyon ve hazır olma durumu; Aşama 2'de kontrollerin sahada uygulanışı.
- Uygunsuzlukların kapatılması ve belgelendirme kararı.
Belge üç yıl geçerlidir; 1. ve 2. yıl gözetim, 3. yıl yeniden belgelendirme. Sürecin tamamı, maliyet kalemleri ve akreditasyonun önemi: Akredite ISO Belgesi Nedir, Nasıl Alınır?.
Yalnızca belgelendirme adımlarına odaklı ayrıntı: ISO/IEC 27001 Belgesi. Belgenin akredite olup olmadığını nasıl anlayacağınız için: akreditasyon nedir? ve belge sorgulama rehberi.
ISO 27001 belgesi ne kadar sürede alınır?
Sistem sıfırdan kuruluyorsa, orta ölçekli bir kuruluş için tipik olarak 4–8 ay. Belirleyici olan; risk değerlendirmesinin tamamlanması, kontrollerin devreye alınması ve bunların kayıt üretmeye başlamasıdır. Teknolojik kontroller (günlükleme, erişim gözden geçirme, yedekleme testi) birkaç aylık işleyiş kaydı olmadan denetlenemez.
Sıkça Sorulan Sorular
ISO 27001 zorunlu mu?
Genel bir yasal zorunluluk yoktur. Ancak kamu ihaleleri (özellikle BT ve veri işleme), yurt dışı müşteri sözleşmeleri ve büyük kurumların tedarikçi onayları sıklıkla ISO 27001 belgesini şart koşar.
ISO 27001 ile ISO 27002 farkı nedir?
ISO 27001 belgelendirilebilir şartları içerir. ISO 27002, Ek A kontrollerinin nasıl uygulanacağını anlatan rehber dokümandır; belgelendirilmez.
Küçük bir yazılım firması ISO 27001 alabilir mi?
Evet. Kapsam, ekibin ve altyapının büyüklüğüne göre tanımlanır; birkaç kişilik bir SaaS ekibi de sistemi kurup belgelendirebilir. Bulut altyapısı kullanımı, "tedarikçi ilişkileri" ve "bulut hizmetleri kullanımı" kontrolleriyle yönetilir.
ISO 27001 belgesi KVKK uyumu sağlar mı?
Doğrudan sağlamaz ama idari ve teknik tedbirlerin sistematik uygulandığını gösterir ve KVKK denetimlerinde güçlü bir kanıt oluşturur. Kişisel veri odağı için ISO/IEC 27701 eklenir.
2013 sürümü belgem hâlâ geçerli mi?
ISO/IEC 27001:2013 belgeleri için 2022'ye geçiş süresi tanınmıştır; bu sürenin sonunda 2013 belgeleri geçersiz olur. Gözetim veya yeniden belgelendirme denetiminizde 2022'ye geçiş yapılmalıdır. Kesin son tarih için belgelendirme kuruluşunuzla teyitleşiniz.
Risk değerlendirmesini hangi yöntemle yapmalıyım?
Standart belirli bir yöntem dayatmaz. Varlık temelli, senaryo temelli veya ISO/IEC 27005 tabanlı yaklaşımlar kullanılabilir; önemli olan yöntemin tutarlı, tekrarlanabilir ve karşılaştırılabilir olmasıdır.
ISO 27001 için gerçekçi bir kapsam ve takvim çıkaralım
Kuruluşunuz için doğru kapsamı ve gerçekçi bir takvimi çıkarmak isterseniz, ücretsiz kapsam analizi için bizimle iletişime geçin.
Ücretsiz kapsam analizi talep edin