
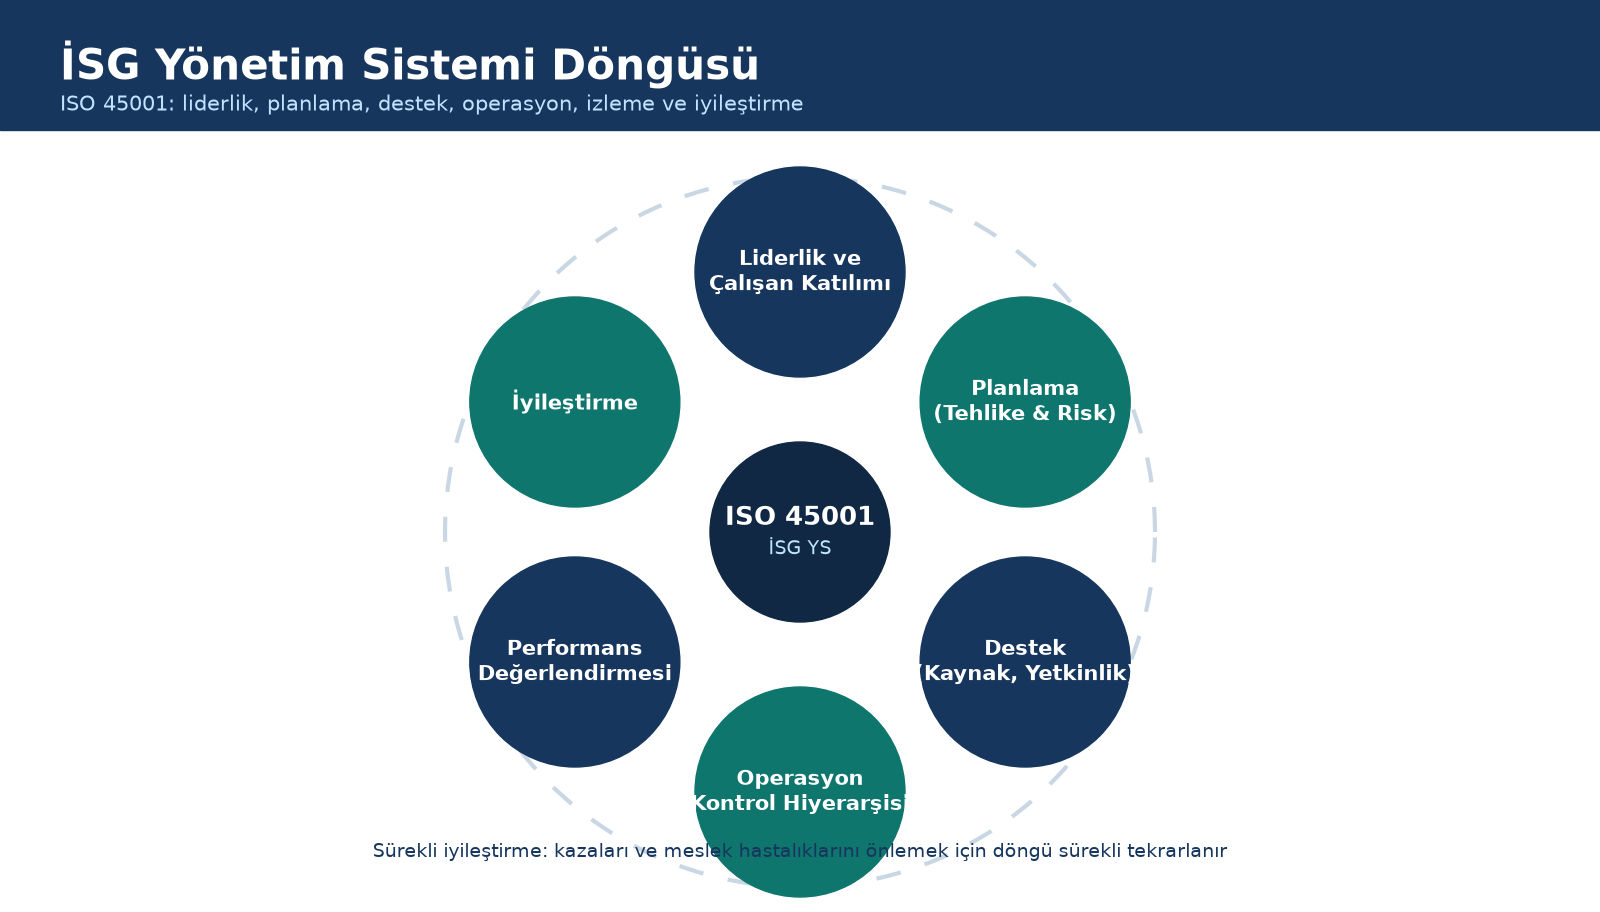
ISO 45001, İSG'yi "iş güvenliği uzmanının işi" olmaktan çıkarıp üst yönetim liderliğinde, çalışan katılımıyla yürütülen bir yönetim sistemine dönüştürür. Bu rehberde standardın ne olduğunu, OHSAS 18001'den farkını, tehlike tanımlama ve kontrol hiyerarşisini, 6331 sayılı Kanun ile ilişkisini ve belgenin nasıl alındığını anlatıyoruz. Akreditasyon ve süreç genelinde ortak konular için ana rehbere de bakabilirsiniz: Akredite ISO Belgesi Nedir, Nasıl Alınır?
ISO 45001 nedir?
ISO 45001, ISO tarafından yayımlanan ve İSG yönetim sisteminin şartlarını tanımlayan standarttır. Amacı; iş kazalarını ve meslek hastalıklarını önlemek, güvenli ve sağlıklı çalışma ortamı sağlamak ve İSG performansını proaktif biçimde iyileştirmektir.
Standart tüm sektörlere ve ölçeklere uygulanır. Bir inşaat şirketi için de, bir çağrı merkezi için de geçerlidir; her kuruluş kendi tehlikelerini ve risklerini kendi belirler. Belgelendirme hizmetimizin ayrıntıları için: ISO 45001 belgelendirme.
ISO 45001 ne değildir?
- Yasal İSG yükümlülüklerinin yerine geçmez. Türkiye'de 6331 sayılı Kanun ve yönetmelikleri esastır; ISO 45001 bunlara uyumu yönetmenin bir yoludur.
- Sıfır kaza garantisi vermez. Riskleri sistematik yönetmeyi ve azaltmayı hedefler.
- Tek başına iş güvenliği uzmanı/işyeri hekimi istihdamının yerine geçmez. Bunlar yasal zorunluluktur.
OHSAS 18001'den ISO 45001'e ne değişti?
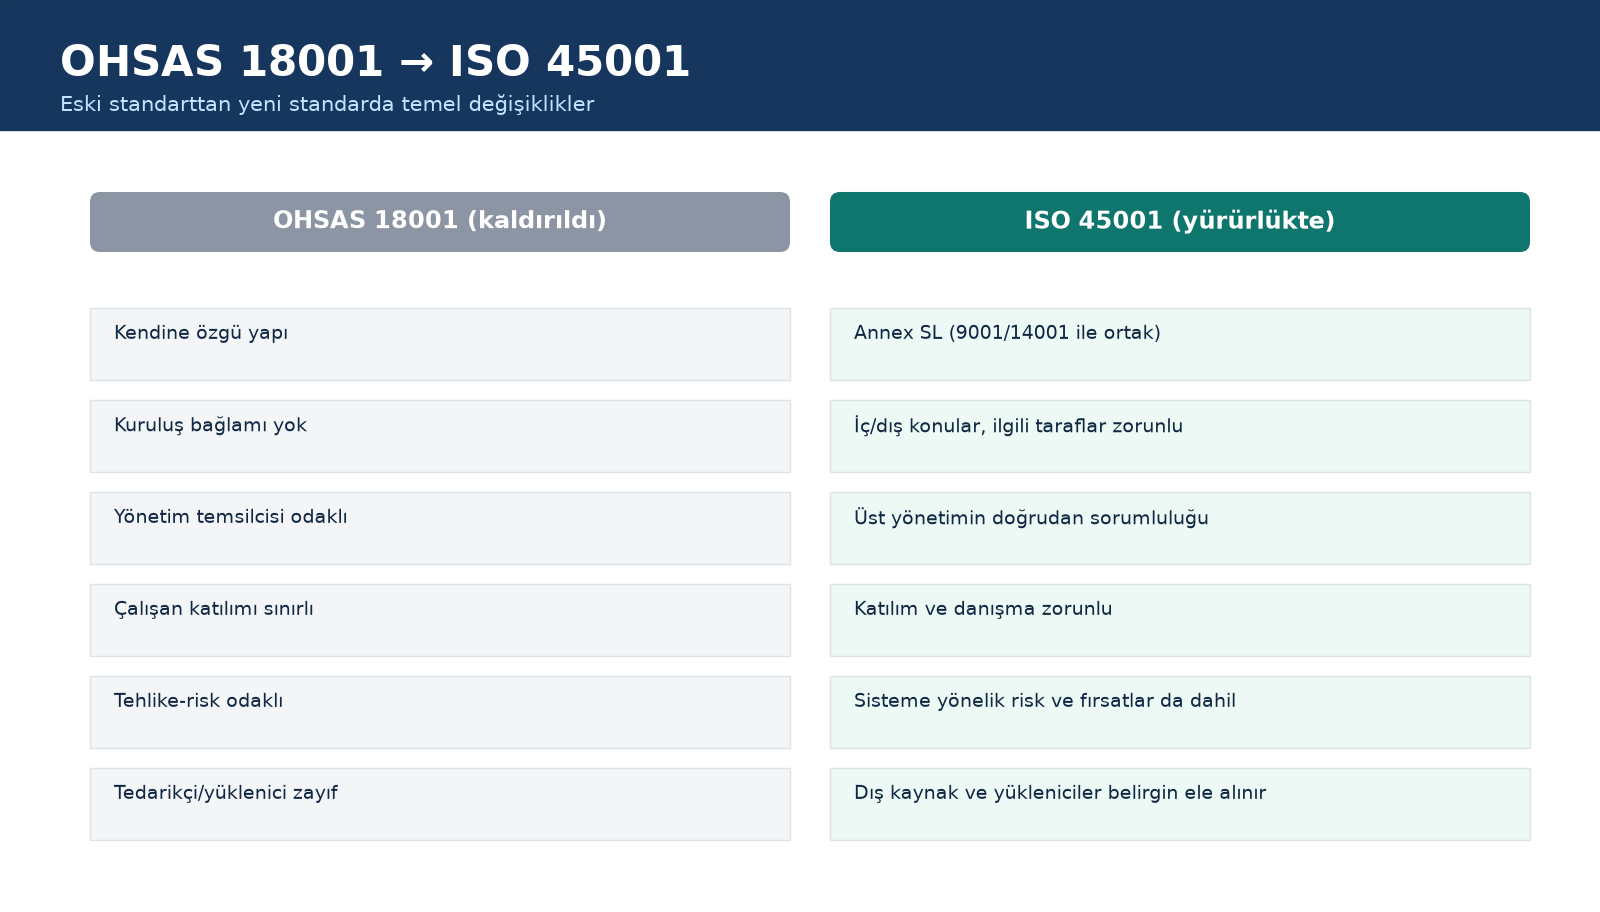
| Konu | OHSAS 18001 | ISO 45001 |
|---|---|---|
| Yapı | Kendine özgü | Annex SL (9001/14001 ile ortak) |
| Kuruluş bağlamı | Yok | İç/dış konular, ilgili taraflar zorunlu |
| Liderlik | Yönetim temsilcisi odaklı | Üst yönetimin doğrudan sorumluluğu |
| Çalışan katılımı | Sınırlı | Katılım ve danışma zorunlu, engellerin kaldırılması şartı |
| Risk yaklaşımı | Tehlike-risk odaklı | Tehlike-risk + İSG yönetim sistemine yönelik risk ve fırsatlar |
| Dış kaynak / tedarikçi / yükleniciler | Zayıf | Belirgin şekilde ele alınır |
OHSAS 18001 belgeleri, tanınan geçiş sürelerinin sonunda geçerliliğini yitirmiştir; yeni belgelendirmeler ISO 45001'e göre yapılır.
İSG yönetim sisteminin yapısı (Annex SL)
| Madde | Başlık | İSG bağlamında ne ister? |
|---|---|---|
| 4 | Kuruluşun bağlamı | İç/dış konular, çalışanlar ve diğer ilgili taraflar, sistem kapsamı |
| 5 | Liderlik ve çalışan katılımı | İSG politikası, üst yönetim taahhüdü, çalışanların katılımı ve danışılması |
| 6 | Planlama | Tehlike tanımlama, risk ve fırsat değerlendirmesi, yasal ve diğer şartlar, İSG amaçları |
| 7 | Destek | Kaynaklar, yetkinlik, farkındalık, iletişim, dokümante bilgi |
| 8 | Operasyon | Operasyonel kontroller, kontrol hiyerarşisi, değişiklik yönetimi, dış kaynak, satın alma, yükleniciler, acil duruma hazırlık |
| 9 | Performans değerlendirmesi | İzleme-ölçme, uygunluğun değerlendirilmesi, olay araştırma, iç denetim, yönetimin gözden geçirmesi |
| 10 | İyileştirme | Olay, uygunsuzluk ve düzeltici faaliyet; sürekli iyileştirme |
Çalışan katılımı ve danışma şartı
ISO 45001'in OHSAS 18001'den en belirgin farkı budur. Kuruluş:
- İSG politikası, hedefleri, risk değerlendirmesi yöntemi, eğitim ihtiyaçları gibi konularda çalışanlara danışmak,
- tehlike bildirimi, olay araştırması, kontrol tedbirlerinin belirlenmesi gibi konularda çalışanların katılımını sağlamak,
- ve bu katılımın önündeki engelleri (dil, misilleme korkusu, zaman, erişim) kaldırmak zorundadır.
Denetimde denetçi, işçilerle görüşerek bu katılımın gerçek olup olmadığını doğrular; kâğıt üzerinde İSG kurulu tutanağı yeterli değildir.
Tehlike tanımlama ve risk değerlendirmesi
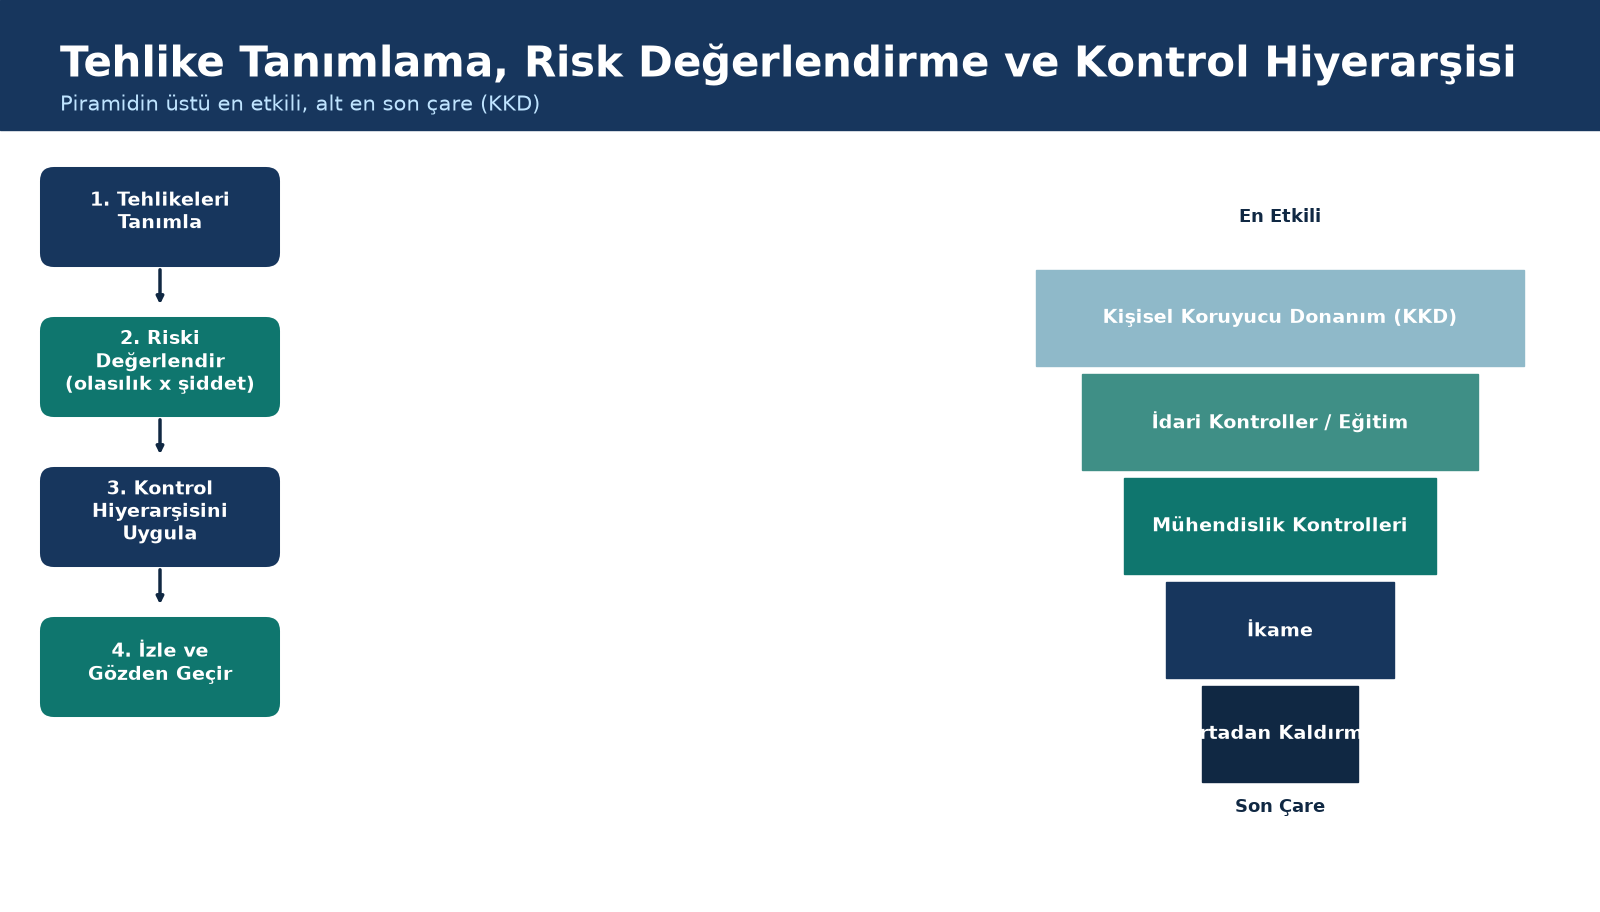
- Tehlikeleri tanımla: rutin/rutin olmayan faaliyetler, tüm çalışanların ve ziyaretçilerin erişebileceği alanlar, geçmiş olaylar, insan faktörleri, iş organizasyonundan kaynaklanan tehlikeler dahil.
- Riski değerlendir: olasılık ve şiddet üzerinden.
- Kontrol hiyerarşisini uygula: (1) ortadan kaldırma, (2) ikame, (3) mühendislik kontrolleri, (4) idari kontroller/işaretleme/eğitim, (5) kişisel koruyucu donanım. KKD en son çaredir, ilk değil.
- İzle ve gözden geçir: değişiklik, yeni ekipman veya olay sonrası güncelle.
6331 sayılı Kanun ile ilişkisi
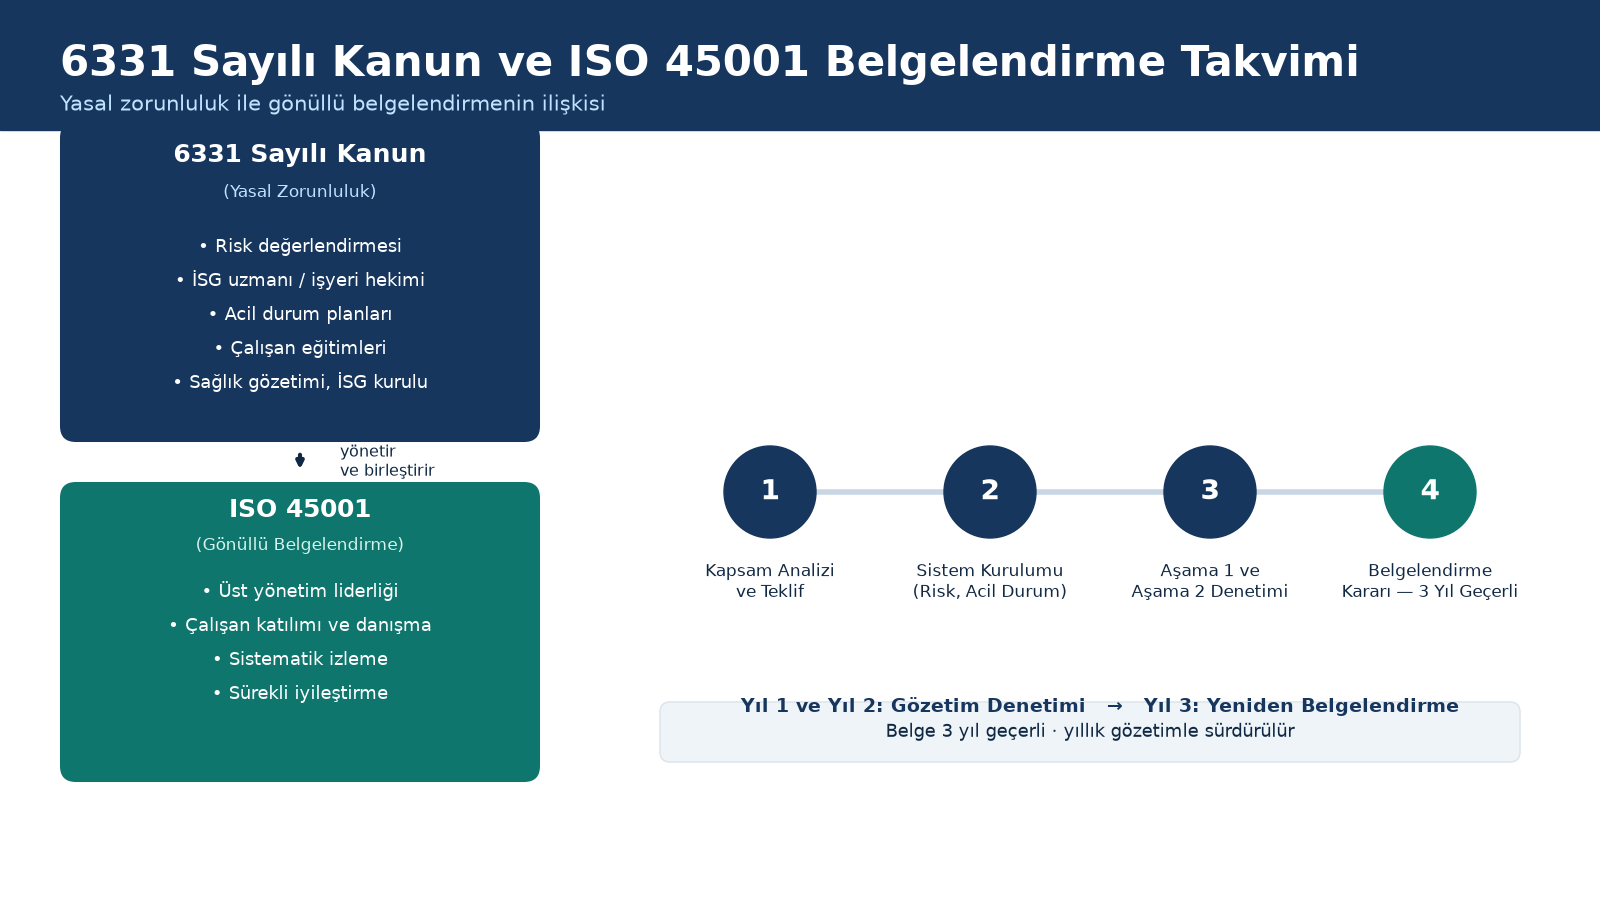
Türkiye'de İSG'nin yasal çerçevesi 6331 sayılı İş Sağlığı ve Güvenliği Kanunu ve bağlı yönetmeliklerdir: risk değerlendirmesi zorunluluğu, iş güvenliği uzmanı ve işyeri hekimi görevlendirme, acil durum planları, çalışan eğitimleri, sağlık gözetimi, İSG kurulu. Bunlar yasal zorunluluktur; ISO 45001 belgesi olsun olmasın uygulanmalıdır.
ISO 45001'in katkısı, bu yükümlülükleri dağınık uygulamalar yerine tek bir yönetim döngüsünde birleştirmesi, üst yönetimi sürece bağlaması ve sürekli iyileştirme mekanizması kurmasıdır. Denetimde yasal uygunluk (uygunluk yükümlülükleri) ayrıca değerlendirilir.
ISO 45001 belgesi nasıl alınır?
Dört adımlı akredite belgelendirme süreci:
- Kapsam analizi ve teklif: çalışan sayısı, saha, sektör riski (inşaat, kimya, metal gibi yüksek riskli sektörlerde süre artar).
- Sistem kurulumu: risk değerlendirmeleri, yasal şart listesi, acil durum planları, çalışan katılım mekanizmaları; en az bir iç denetim ve yönetimin gözden geçirmesi.
- Aşama 1 ve Aşama 2 denetimi: Aşama 1'de dokümantasyon ve yasal uygunluk durumu; Aşama 2'de sahada uygulama, kayıtlar ve işçi görüşmeleri.
- Uygunsuzlukların kapatılması ve belgelendirme kararı.
Belge üç yıl geçerlidir; 1. ve 2. yıl gözetim, 3. yıl yeniden belgelendirme. Ayrıntı: Akredite ISO Belgesi Nedir, Nasıl Alınır?. Belgenin akredite olup olmadığını nasıl anlayacağınız için: akreditasyon nedir? ve belge sorgulama rehberi.
Entegre sistem avantajı
ISO 45001; ISO 9001 ve ISO 14001 ile ortak Annex SL yapısını paylaşır. Üçü birlikte kurulduğunda tek bağlam analizi, tek doküman altyapısı, tek iç denetim programı ve tek denetimle üç belge alınır. Ayrıntı: Entegre Yönetim Sistemi.
Sıkça Sorulan Sorular
ISO 45001 zorunlu mu?
Belge zorunlu değildir; gönüllüdür. Ancak 6331 sayılı Kanun kapsamındaki İSG yükümlülükleri (risk değerlendirmesi, uzman/hekim görevlendirme, eğitimler) yasal olarak zorunludur. Ayrıca birçok ihale ve ana sanayi tedarikçi şartı ISO 45001 belgesi ister.
OHSAS 18001 belgem hâlâ geçerli mi?
Hayır. OHSAS 18001 için tanınan geçiş süreleri dolmuştur; yeni ve yenilenen belgelendirmeler ISO 45001'e göre yapılır.
Risk değerlendirmemi İSG uzmanı yapıyorsa ISO 45001'e ne gerek var?
Risk değerlendirmesi yasal bir zorunluluktur; ISO 45001 ise bunun etrafına liderlik taahhüdü, çalışan katılımı, hedef belirleme, izleme ve sürekli iyileştirme ekleyerek dağınık uygulamaları bir sisteme bağlar.
Küçük işletme ISO 45001 alabilir mi?
Evet. Sistem, tehlike profiline ve çalışan sayısına göre ölçeklenir; düşük çalışan sayısında denetim süresi kısadır.
Çalışan katılımını nasıl kanıtlarım?
İSG kurulu tutanakları, çalışan öneri/tehlike bildirim kayıtları, risk değerlendirmesine katılan çalışan imzaları, anketler ve — en önemlisi — denetçinin işçilerle yaptığı görüşmelerde alınan tutarlı yanıtlarla.
Kuruluşunuz için doğru İSG kapsamını çıkaralım
Çalışan sayınızı, saha yapınızı ve sektör riskinizi değerlendirip denetim gün sayısı ile takvimi içeren şeffaf bir teklif hazırlayalım.
Ücretsiz kapsam analizi talep edin